
Comentou FALHA? Aqui está o passo a passo para instalar a Security Audit da Cloudflare e revisar o código do seu próprio aplicativo. Não precisa colocar seu site no ar para começar.
Uma skill é um conjunto de instruções e scripts que ensina seu agente de programação a executar uma tarefa. Esta organiza uma auditoria: primeiro mapeia o app, depois distribui partes do código a agentes separados para procurar problemas em login, dados de clientes e banco, APIs e webhooks, infraestrutura, bibliotecas instaladas e, se houver IA, injeção de prompt e vazamento de dados. Um agente novo tenta desmentir cada suspeita antes de ela entrar no relatório. É como um time de segurança que confere o próprio trabalho, não um selo de que o app ficou seguro.
Antes de começar
Tenha acesso ao código que é seu, um terminal e um agente de programação com ferramentas e subagentes paralelos. Você pode usar Claude Code; Codex e Cursor também podem receber skills via Skills CLI, desde que a sessão suporte subagentes paralelos. Confira permissões e custos do agente antes de rodar. Faça backup ou commit do seu trabalho, exclua arquivos de segredos do contexto e não dê acesso a dados reais de clientes.
Instale Node.js e abra seu projeto
Baixe o instalador LTS para seu sistema em nodejs.org/download. Feche e reabra o terminal, depois confira:
node --version && npm --versionNo terminal, entre na pasta do seu projeto (substitua o caminho pelo seu):
cd /caminho/para/seu-projetoInstale a skill e peça a auditoria
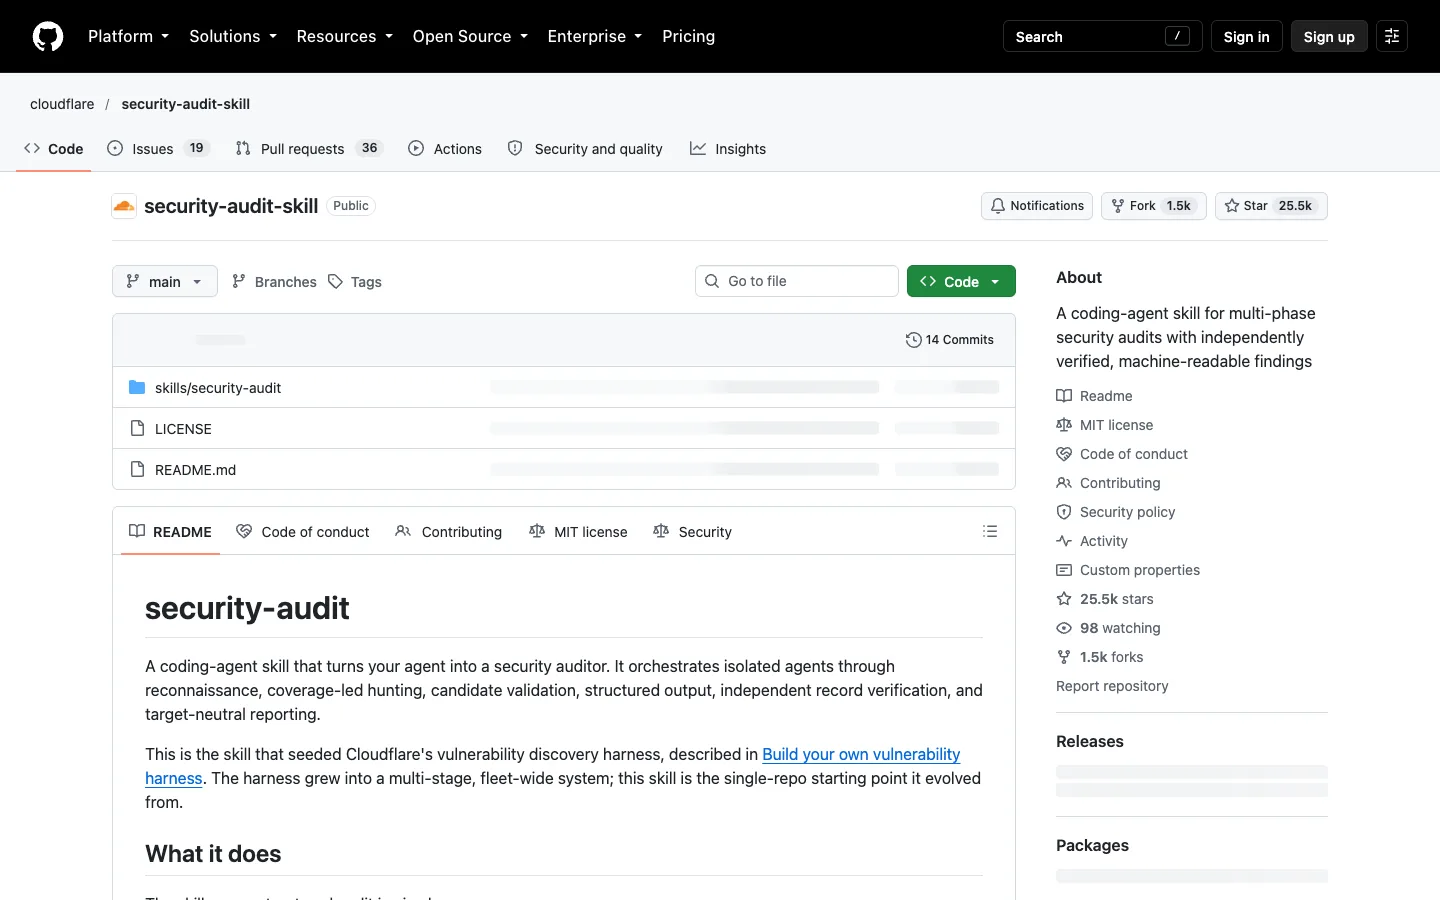
Dentro da pasta, rode o comando oficial da Cloudflare. O npx pode pedir confirmação para instalar a Skills CLI; leia e aceite somente se confiar. No menu, escolha o agente que você usa e a instalação para este projeto. Se o comando não aparecer no agente, reinicie a sessão.
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-auditAbra o Claude Code na pasta do projeto:
claudeSe ainda não tiver o Claude Code, siga a instalação oficial e faça login por conta própria. Em Codex ou Cursor, abra essa mesma pasta no respectivo agente e confirme que ele reconheceu a skill instalada. Cole este exemplo de pedido no chat do agente:
Faz uma auditoria de segurança neste aplicativo com a skill security-audit. Escreve o relatório em português. Analisa apenas este código, sem testar sites ao vivo, serviços externos ou dados de terceiros. Não altera meu código. Se precisar executar código do projeto, só faz isso em sandbox isolado e sem rede; caso contrário, marca o achado como needs_validation. Diz onde os relatórios foram salvos.A skill mapeia arquitetura e cobertura em architecture.md e coverage-ledger.json, coordena a busca, tenta refutar candidatos com agentes independentes, valida findings.json e gera REPORT.md, FINDINGS-DETAIL.md e NEEDS-VALIDATION.md. Sem pasta de saída definida, ela salva por padrão em ~/security-audit-skill/; não assuma que o relatório aparecerá na raiz do projeto. Peça ao agente o caminho exato. O pedido acima é um exemplo, não uma execução validada em Claude Code.
Leia o relatório, corrija e rode de novo
Abra REPORT.md no caminho indicado. Para cada achado, confira a gravidade, o arquivo e trecho do código, o caminho de ataque, a evidência, a correção sugerida e o teste de regressão. No FINDINGS-DETAIL.md, leia a explicação completa. Se houver dúvida, veja NEEDS-VALIDATION.md e valide manualmente antes de agir.
confirmed: falha sustentada por evidência e verificação independente. Ainda exige revisão humana.needs_validation: hipótese com um fato ainda não provado. Não tem gravidade confirmada; não trate como falha comprovada.rejected: suspeita refutada; não é uma correção pendente.
A skill não corrige seu aplicativo. Revise a sugestão, aplique a mudança você mesmo, escreva ou rode um teste que falhava antes e passa depois e repita a auditoria. A Cloudflare diz que uma execução encontrou aproximadamente metade dos problemas que apareceram ao longo de várias execuções em seus testes. Repetir melhora a cobertura; nenhum relatório prova ausência de falhas.
Perguntas rápidas
Custa alguma coisa? A skill é MIT e gratuita. Ela roda no seu agente; assinatura, chamadas de modelo e tokens podem custar dinheiro. Confira o preço do seu plano em 07/10/2026 antes de executar. Não há preço fixo para uma auditoria.
É seguro no meu código? Trate o agente como uma ferramenta com acesso aos arquivos e permissões que você concedeu. Revise a skill antes de instalar, não compartilhe chaves nem dados de clientes, restrinja permissões e use sandbox para qualquer execução de código do projeto.
Ela muda o código? O fluxo de auditoria descreve problemas e soluções; não edita o aplicativo automaticamente. O prompt acima pede isso explicitamente. Confira o diff do projeto depois.
Posso testar o site de outra pessoa? Não. A skill proíbe testar sites ao vivo, serviços de terceiros e dados alheios. Use apenas repositórios seus ou com autorização expressa e dentro do escopo permitido.
Funciona em português? Peça o relatório em português, como no exemplo. A documentação da skill é em inglês; a qualidade da tradução depende do agente.
A Cloudflare publicou a skill em junho de 2026 como ponto de partida do seu sistema maior. O número de 7.245 achados em 145 repositórios, no blog da Cloudflare, pertence ao sistema interno inteiro, não a esta skill sozinha. Em 07/10/2026, a W3Techs estimava Cloudflare em 25,1% de todos os sites, mais que um em cada cinco. Fontes e limitações em docs/learn/cloudflare-security-audit-skill-sources.md.
Comentários
Ficou com alguma dúvida ou tem algo a acrescentar? Participe da conversa.
Sem precisar de conta. Clique em Entrar e escolha um nome para comentar.
Carregando a conversa…
Privacidade dos comentáriosDiretrizes para comentários