
¿Comentaste FALHA? Aquí tienes el paso a paso para instalar Security Audit de Cloudflare y revisar el código de tu propia aplicación. No necesitas publicar tu sitio para empezar.
Una skill es un conjunto de instrucciones y scripts que enseña una tarea a tu agente de programación. Esta mapea la aplicación y reparte el código entre agentes independientes que buscan problemas de acceso, datos de clientes y base de datos, APIs y webhooks, despliegue, dependencias y, si hay IA, inyección de prompts y filtraciones. Un agente nuevo intenta refutar cada sospecha. Es como un equipo de seguridad que revisa su propio trabajo, no una garantía de seguridad.
Antes de empezar
Necesitas una terminal, acceso a código tuyo y un agente de programación con herramientas y subagentes paralelos. Claude Code es una opción; Codex y Cursor también pueden recibir skills mediante Skills CLI si la sesión admite subagentes paralelos. Revisa permisos y costes. Haz copia de seguridad o un commit, evita enviar secretos al contexto y no expongas datos reales de clientes.
Instala Node.js y abre tu proyecto
Instala la versión LTS para tu sistema desde nodejs.org/download. Reabre la terminal y comprueba:
node --version && npm --versionEntra en la carpeta de tu proyecto (sustituye la ruta):
cd /ruta/a/tu-proyectoInstala la skill y pide la auditoría
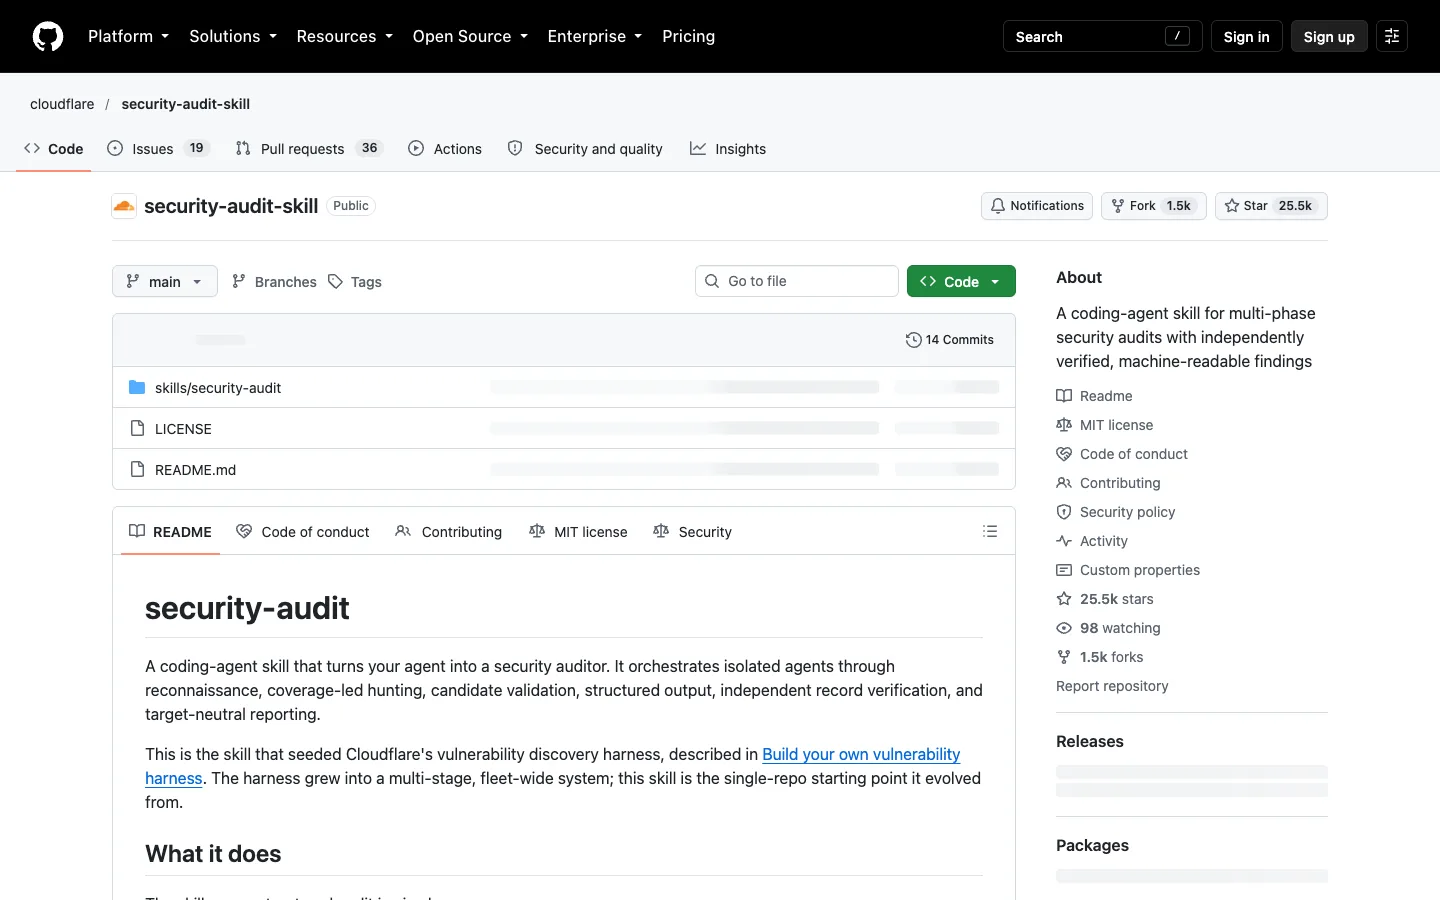
Ejecuta el comando oficial de Cloudflare dentro del proyecto. npx puede pedir instalar Skills CLI; lee la confirmación. En el menú elige tu agente y la instalación para este proyecto. Reinicia la sesión si no aparece la skill.
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-auditAbre Claude Code en esa carpeta:
claudeSi todavía no lo tienes, sigue la instalación oficial e inicia sesión tú mismo. En Codex o Cursor abre la misma carpeta y confirma que detectaron la skill. Pega esta solicitud de ejemplo en el chat:
Haz una auditoría de seguridad de esta aplicación con la skill security-audit. Escribe el informe en español. Analiza solo este código, sin probar sitios en vivo, servicios externos ni datos de terceros. No cambies el código de mi aplicación. Ejecuta código del proyecto solo en un sandbox aislado y sin red; de lo contrario marca el hallazgo needs_validation. Indica la ruta exacta de los informes.La skill registra arquitectura y cobertura en architecture.md y coverage-ledger.json, busca y refuta candidatos con agentes independientes, valida findings.json y genera REPORT.md, FINDINGS-DETAIL.md y NEEDS-VALIDATION.md. Si no defines salida, utiliza ~/security-audit-skill/ por defecto: no supongas que el informe está en la raíz del proyecto. Pide la ruta exacta. Este prompt no se ha probado dentro de Claude Code.
Lee el informe, corrige y repite
Abre REPORT.md en la ruta indicada. Revisa la gravedad, archivo y líneas de código, ruta del ataque, evidencias, corrección sugerida y prueba de regresión. FINDINGS-DETAIL.md amplía el contexto; NEEDS-VALIDATION.md agrupa dudas.
confirmed: fallo respaldado por pruebas y comprobación independiente; revísalo igualmente.needs_validation: falta comprobar un dato concreto. No tiene gravedad confirmada; no es un fallo probado.rejected: sospecha refutada; no exige una corrección.
La skill no modifica automáticamente tu aplicación. Revisa y aplica tú la corrección, escribe o ejecuta una prueba que falle antes y pase después y repite la auditoría. Cloudflare dice que una ejecución encontró aproximadamente la mitad de los fallos descubiertos en varias ejecuciones durante sus pruebas. Más cobertura ayuda, pero un informe limpio no demuestra que no haya fallos.
Preguntas rápidas
¿Cuánto cuesta? La skill es gratuita con licencia MIT. Funciona con tu agente; suscripción, tokens y llamadas al modelo pueden costar dinero. Consulta los precios de tu proveedor a 07/10/2026. No existe un precio fijo por auditoría.
¿Es seguro usarla en mi código? Tu agente tiene acceso a los archivos y permisos que le otorgas. Revisa la skill antes de instalar, excluye claves y datos de clientes, limita permisos y usa sandbox para ejecutar código del proyecto.
¿Cambia el código? La auditoría describe problemas y soluciones; no parchea la aplicación automáticamente. El ejemplo prohíbe cambios de forma explícita. Comprueba el diff al terminar.
¿Puedo probar un sitio ajeno? No. La skill prohíbe probar sitios en vivo, servicios de terceros y datos ajenos. Trabaja solo con código propio o explícitamente autorizado y dentro de ese alcance.
¿Puedo pedir el informe en portugués? Sí, solicítalo al agente. La documentación está en inglés; la calidad de la traducción depende del agente.
Cloudflare publicó la skill en junio de 2026 como punto de partida de un sistema mayor. Los 7.245 hallazgos en 145 repositorios del blog de Cloudflare corresponden al sistema interno completo, no a esta skill por sí sola. El 07/10/2026 W3Techs estimaba Cloudflare en el 25,1 % de todos los sitios, más de uno de cada cinco. Fuentes y límites: documento de fuentes.
Comentarios
¿Tienes alguna pregunta o algo que añadir? Participa en la conversación.
No necesitas una cuenta. Selecciona Entrar y elige un nombre para comentar.
Cargando la conversación…
Privacidad de los comentariosNormas para comentar